När en offentlig organisation köper ett verksamhetskritiskt system väljer den inte bara funktionalitet och pris. Den väljer också framtida leverantörsberoenden, säkerhetsrisker och handlingsutrymme.
Upphandlingen avgör framtidens motståndskraft
Cybersäkerhet förknippas ofta med brandväggar, kryptering, övervakning och tekniska säkerhetslösningar. Men många avgörande säkerhetsbeslut fattas långt tidigare – när organisationen väljer vilka system, plattformar och leverantörer den ska använda.
Ett avtal kan löpa under många år. Under den tiden kan hotbilden förändras, leverantörer köpas upp, underleverantörer bytas ut och nya geopolitiska eller regulatoriska risker uppstå. Beroenden som byggs in vid upphandlingen kan därför påverka både kontinuitet, säkerhet och digital handlingsfrihet långt efter att avtalet har tecknats.
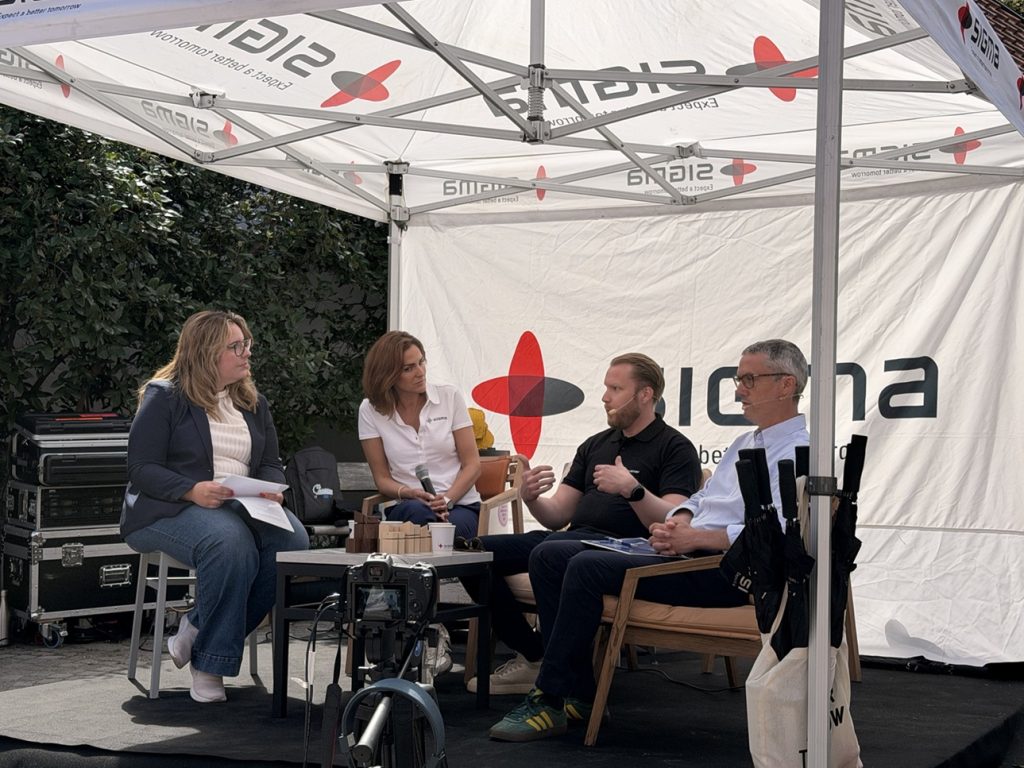
Frågan stod i centrum för Sigma Technology Tech Talks under Almedalsveckan 2026. I samtalet deltog David Nordström, CFO på cybersäkerhetsföretaget Clavister, Viktor Morawski, inköpschef i Botkyrka kommun och styrelseledamot i Sveriges Offentliga Inköpare, samt Vlora Ramadani, vd för Sigma Technology North Solutions. Samtalet modererades av anbudsexperten Anna Nyblin.
Panelen diskuterade hur offentlig upphandling kan användas för att inte bara köpa teknik, utan även stärka Sveriges säkerhet, beredskap och långsiktiga motståndskraft.
Beredskap börjar innan krisen inträffar
Pandemin, kriget i Ukraina och den förändrade säkerhetspolitiska situationen har synliggjort hur beroende samhället är av fungerande leverantörskedjor.
Viktor Morawski beskrev hur beredskapsperspektivet har blivit en allt viktigare del av upphandlingsarbetet:
”Vi börjar fundera på hur våra leverantörskedjor ser ut. Hur ska vi kunna utforma våra upphandlingar för att inte bli lika sårbara om det kommer en ny pandemi eller en annan kris?”
Precis som beredskap för livsmedel, läkemedel och energi måste byggas upp innan en kris inträffar behöver digital motståndskraft planeras i förväg. När störningen redan är ett faktum är det ofta för sent att upptäcka att verksamheten saknar alternativa leverantörer, tillgång till sin data eller möjlighet att byta teknisk plattform.
Som David Nordström uttryckte det under samtalet:
”Det vi kravställer i fredstid representerar vår maximala förmåga i krigstid.”
Det gör kontinuitet, redundans och återställningsförmåga till centrala upphandlingsfrågor – inte bara tekniska frågor för IT-avdelningen.
Leverantörsberoenden är också cyberrisker
Cyberrisk handlar inte enbart om sannolikheten för ett tekniskt intrång. Den handlar också om vilka leverantörer, underleverantörer, plattformar och jurisdiktioner verksamheten gör sig beroende av.
Inför en kritisk digital upphandling behöver organisationen därför förstå:
Var känsliga och verksamhetskritiska data lagras
Vilka underleverantörer som ingår i leveransen
Vilken lagstiftning leverantören och dess underleverantörer omfattas av
Hur beroende verksamheten blir av en viss plattform eller kompetens
Vad som händer om leverantören inte längre kan eller får leverera
Hur data, integrationer och processer kan flyttas till en annan lösning
David Nordström betonade betydelsen av att förstå både data och den rättsliga miljö som omger den:
”Var har jag väldigt mycket skyddsvärda data? Var har jag personuppgifter? Var har jag hemliga uppgifter? Vilken lagstiftning litar jag mest på?”
Frågorna blir särskilt viktiga inom samhällskritisk verksamhet, där ett längre avbrott kan påverka betydligt mer än den enskilda organisationen.
Digital suveränitet handlar om handlingsförmåga
Digital suveränitet kan beskrivas som en organisations, ett lands eller en regions förmåga att behålla kontroll över kritiska digitala funktioner, data och teknisk infrastruktur.
Det betyder inte att all teknik måste utvecklas eller drivas lokalt. Det innebär inte heller fullständig teknisk självförsörjning. Däremot kräver digital suveränitet att organisationen förstår och aktivt hanterar sina beroenden.
I praktiken kan det innebära att:
Veta var kritiska data lagras och behandlas
Kartlägga leverantörer och underleverantörer
Bedöma juridiska och geopolitiska risker
Undvika onödig teknisk inlåsning
Skapa realistiska alternativ om en leverantör försvinner
Säkerställa att kritisk verksamhet kan fortsätta vid större störningar
Under samtalet lyfte David Nordström fram hur andra regioner använder offentlig upphandling som en strategisk möjlighet att stimulera forskning och utveckling genom att skapa en konkurrensutsatt miljö. I Kina gynnar all offentlig upphandling inom strategiska sektorer kinesiska företag. I USA beräknas denna andel uppgå till 70 %. Som en jämförelse är det i vissa EU-medlemsstater endast 8–12 % av de offentliga upphandlingarna som tilldelas europeiska aktörer.
”Vill vi kunna upprätthålla kommunikationsförmåga inom centrala sektorer i vårt samhälle och minska vårt beroende av tredjeland, då måste vi fundera på vilken redundans vi behöver bygga.” David Nordström, CFO på Clavister
Offentlig upphandling blir på så sätt ett verktyg för att omsätta digital suveränitet från en politisk ambition till praktisk riskhantering.
Resiliens kräver alternativ – men också hanterbarhet
Ett vanligt svar på ökade cyberrisker är att införa fler krav, kontroller och regelverk. Det är viktigt, men motståndskraft skapas inte enbart genom hårdare säkerhetskrav. Organisationen behöver också ha realistiska handlingsalternativ.
Ett starkt beroende av en enda leverantör eller plattform kan skapa koncentrationsrisk. Samtidigt kan alltför många leverantörer innebära fler integrationer, otydligare ansvar och en större angreppsyta.
Målet bör därför inte vara maximal leverantörsspridning, utan en medveten balans mellan diversifiering, säkerhet och hanterbarhet.
Det kan exempelvis handla om att:
Dela upp större kontrakt när det är lämpligt
Säkerställa att kritisk kompetens inte finns hos en enda aktör
Använda öppna standarder och dokumenterade gränssnitt
Kräva insyn i relevanta underleverantörsled
Planera för hur ett leverantörsbyte faktiskt skulle genomföras
Skilja mellan önskvärd redundans och onödig komplexitet
Säkerhetskrav får inte stänga ute innovation
Mindre och specialiserade företag kan bidra med innovation, spetskompetens och alternativa lösningar. Men många väljer bort offentlig upphandling eftersom processerna upplevs som för omfattande eller kraven som oproportionerliga.
”En stor del av innovationskraften och specialistkompetensen finns i mindre bolag. Men om upphandlingarna utformas så att bara de största aktörerna har möjlighet att delta riskerar offentlig sektor att gå miste om både nya lösningar och värdefull kompetens. Kraven behöver självklart vara höga, särskilt när det gäller säkerhet, men de måste också vara relevanta och proportionerliga. Annars väljer många mindre företag bort upphandlingen redan från början, detta har vi sett under en längre tid” Vlora Ramadani, VD på Sigma Technology North Solutions
Det innebär inte att säkerhetskraven ska sänkas. Däremot behöver kraven vara relevanta, proportionerliga och kopplade till den faktiska risken.
Tidiga marknadsdialoger, funktionsbaserade krav och uppdelning i delkontrakt kan i vissa upphandlingar göra det möjligt för fler kvalificerade aktörer att delta. Det kan stärka konkurrensen och innovationsförmågan utan att organisationen kompromissar med säkerheten.
Den nya cybersäkerhetslagen skärper ansvaret
Den svenska cybersäkerhetslagen, som genomför EU NIS2-direktiv, gäller sedan den 15 januari 2026. Lagen ställer tydligare krav på bland annat riskhantering, säkerhetsåtgärder, incidentrapportering och ledningens deltagande i cybersäkerhetsarbetet. Regleringen höjer lägstanivån, men regelefterlevnad är inte samma sak som faktisk motståndskraft.
En organisation kan uppfylla formella krav och samtidigt vara starkt beroende av en leverantör, sakna realistisk exitplan eller ha begränsad insyn i leverantörskedjan. Därför behöver inköp, IT, säkerhet, juridik och verksamhetsledning arbeta tillsammans redan under behovsanalysen.
Cybersäkerhet kan inte läggas till som ett separat kravpaket i slutet av upphandlingen. Den måste vara en del av affärens utformning från början.
Fem frågor inför nästa kritiska digitala upphandling
Säkerställ att data kan exporteras, att integrationer är dokumenterade och att organisationen har rätt till nödvändig information och kompetens vid ett leverantörsbyte.
En exitplan bör beskriva ansvar, kostnader, tidsåtgång, dataöverföring och hur verksamheten ska fortsätta under övergången. Planen behöver dessutom prövas och följas upp under avtalstiden.
Från regelefterlevnad till faktisk motståndskraft
Om offentlig sektor vill förändra sina inköpsmönster krävs tydliga och långsiktiga prioriteringar.
Viktor Morawski betonade behovet av en gemensam riktning:
”Vill man ha en annan typ av köpmönster måste man vara tydlig: nu vill vi ha det så här, och vi är överens om det från politiskt håll.”
Cybersäkerhet är därför inte längre enbart en fråga för IT- eller säkerhetsavdelningen. Den är en ledningsfråga och en central del av strategiskt inköp.
Organisationer som kartlägger sina digitala beroenden, skapar realistiska alternativ och kravställer för kontinuitet står bättre rustade när nästa störning inträffar.
För i en kritisk digital upphandling köper organisationen inte bara ett system eller en tjänst. Den upphandlar också sin framtida handlingsförmåga.
Identifiera era kritiska digitala beroenden
Sigma Technology hjälper organisationer inom offentlig sektor och samhällskritisk verksamhet att kartlägga system, leverantörsberoenden och säkerhetsrisker inför upphandling, modernisering och digital transformation.